 何昌全博客
在卸载阿里旺旺、千牛等阿里系软件后,许多站长与极客会发现系统后台依然潜伏着一个名为AlibabaProtect(Alibaba PC Safe Service)的底层安全服务。
该进程不仅长期在后台持续消耗系统内存,且通过极其流氓的驱动级保护机制锁死了自身。你无法在任务管理器中直接结束它,常规的Windows服务管理面板也无权执行停止请求。
对付这种强行驻留的系统级“钉子户”,绝不能用常规手段。我们必须直接调用Windows底层的服务控制台,将其连根拔起。
核心清除流程:
1、夺取底层最高控制权
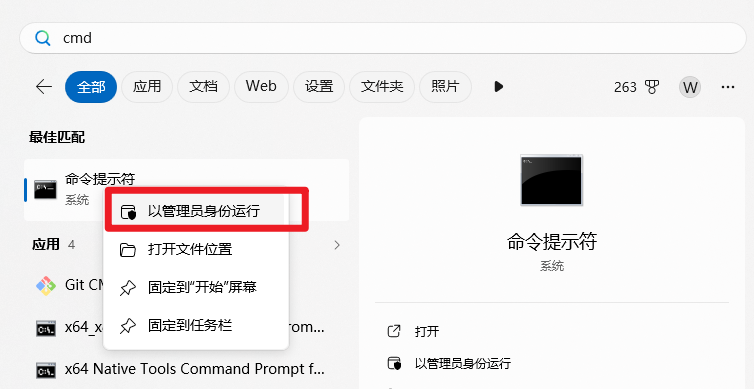
必须绕过普通的用户态限制,直接以最高系统管理员身份切入终端。 点击任务栏左下角的Windows搜索图标,输入cmd。在搜索结果中精准锁定命令提示符,点击右侧的以管理员身份运行。
2、强制抹除服务引导键值
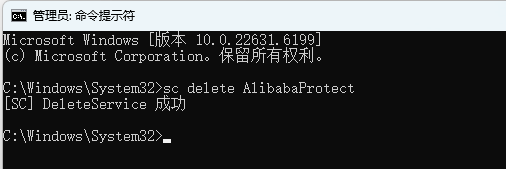
在弹出的最高权限终端黑框中,直接向Windows服务控制管理器(SCM)下达极其粗暴的强删指令。复制并粘贴以下命令后按回车:
sc delete AlibabaProtect当终端极其干脆地返回[SC] DeleteService 成功(或SUCCESS)时,意味着该流氓服务的底层开机引导记录已被彻底抹除。
3、执行系统级热启动
这一步极其关键。虽然服务注册表已被暴力粉碎,但当前的AlibabaProtect进程依然死死咬住内存,并锁死了硬盘上的核心实体文件。 请立刻重启电脑。重启将瞬间切断它的内存驻留,且由于启动键值已被摧毁,它将在下次开机时彻底丧失运行能力。
4、粉碎硬盘实体残留尸体
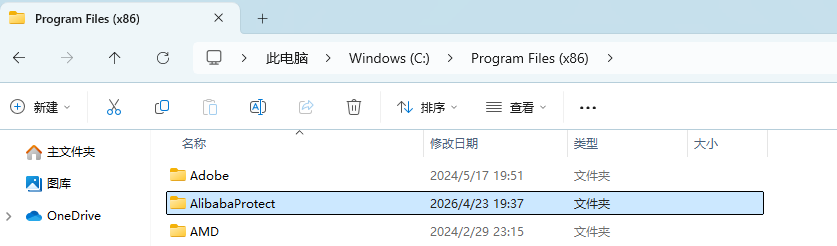
系统重启后,由于没有进程锁死,它已彻底沦为无法运行的垃圾文件。 打开文件资源管理器,直接挺进其底层老巢路径:
-
64位系统:
C:\Program Files (x86)\AlibabaProtect -
32位系统:
C:\Program Files\AlibabaProtect选中该文件夹,按下Shift+Delete将其彻底永久粉碎。至此,你的操作系统彻底恢复极客级的纯净。