 何昌全博客
在这个黑客撞库与数据泄露极其猖獗的时代,使用同一个密码注册所有网站无异于让整个数字资产“裸奔”。而将所有核心账号密码交给1Password或LastPass等商业公司托管,不仅每年要支付高昂的订阅费,一旦官方服务器被攻破,你的所有底牌将瞬间暴露。
真正的极客从不相信所谓的“大厂商业承诺”,安全感只能建立在“代码开源”与“数据私有化”之上。
今天何昌全博客为你盘点3款在GitHub上备受推崇、支持全平台同步且能将后端数据库彻底部署在自己服务器上的开源密码管理神器,助你打造坚不可摧的个人数字金库。
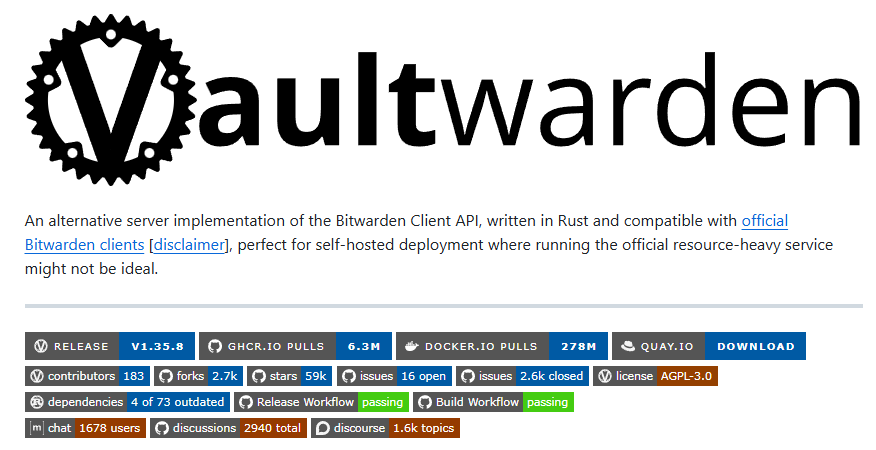
1.Vaultwarden:极其轻量的全能密码托管中心
如果你极度喜欢Bitwarden那极其优秀的跨平台客户端体验,但又嫌弃官方服务端使用.NET+MSSQL导致的极高内存占用,那么这款由Rust语言重写的非官方开源后端是你的终极救星。
Vaultwarden
-
核心优势:
-
极度变态的资源压榨:底层采用Rust语言重构,整个服务跑起来甚至只需要十几兆内存。即使你用的是最廉价的1核512M小鸡,也能极其丝滑地运行,是VPS极客的首选基建。
-
完美的生态兼容:它的API与Bitwarden官方完全一致。你可以极其顺畅地使用Bitwarden官方的iOS、Android、PC客户端以及所有浏览器扩展直接连接到你的Vaultwarden私有服务器,无缝享受顶级大厂的前端体验。
-
解锁全部高级特性:使用官方服务端需要付费订阅的TOTP(两步验证)验证器、密码泄露检测与YubiKey硬件密钥支持等极其硬核的高级功能,在Vaultwarden中全军覆没,统统免费开放。
-
2.KeePassXC:本地优先与高强度离线加密的绝对霸主
如果你有着极其严重的“服务器被害妄想症”,认为只要数据库放在云端就不安全,那么这款主打本地离线存储的开源神器将是你的最强防线。
KeePassXC
-
核心优势:
-
彻底的离线物理隔离:它根本不需要后端服务器。你的所有密码都被极其严密地加密保存在本地的一个
.kdbx文件中,加密算法采用极度安全的AES-256或Twofish,即使文件被盗,没有主密码或密钥文件也绝对无法暴力破解。 -
极其硬核的自建同步逻辑:虽然它是本地软件,但你可以极其巧妙地将这个加密文件放进你的自建网盘(如Nextcloud)或使用Syncthing进行设备间的P2P同步。这种“加密文件+私有传输隧道”的双重保护,是极客圈公认的最高安全级别同步方案。
-
变态级的防内存窥探机制:软件运行时在底层对内存进行了极其强悍的锁定与混淆。即使你电脑中了木马病毒,黑客也无法通过读取内存的方式窃取你刚刚复制的密码。
-
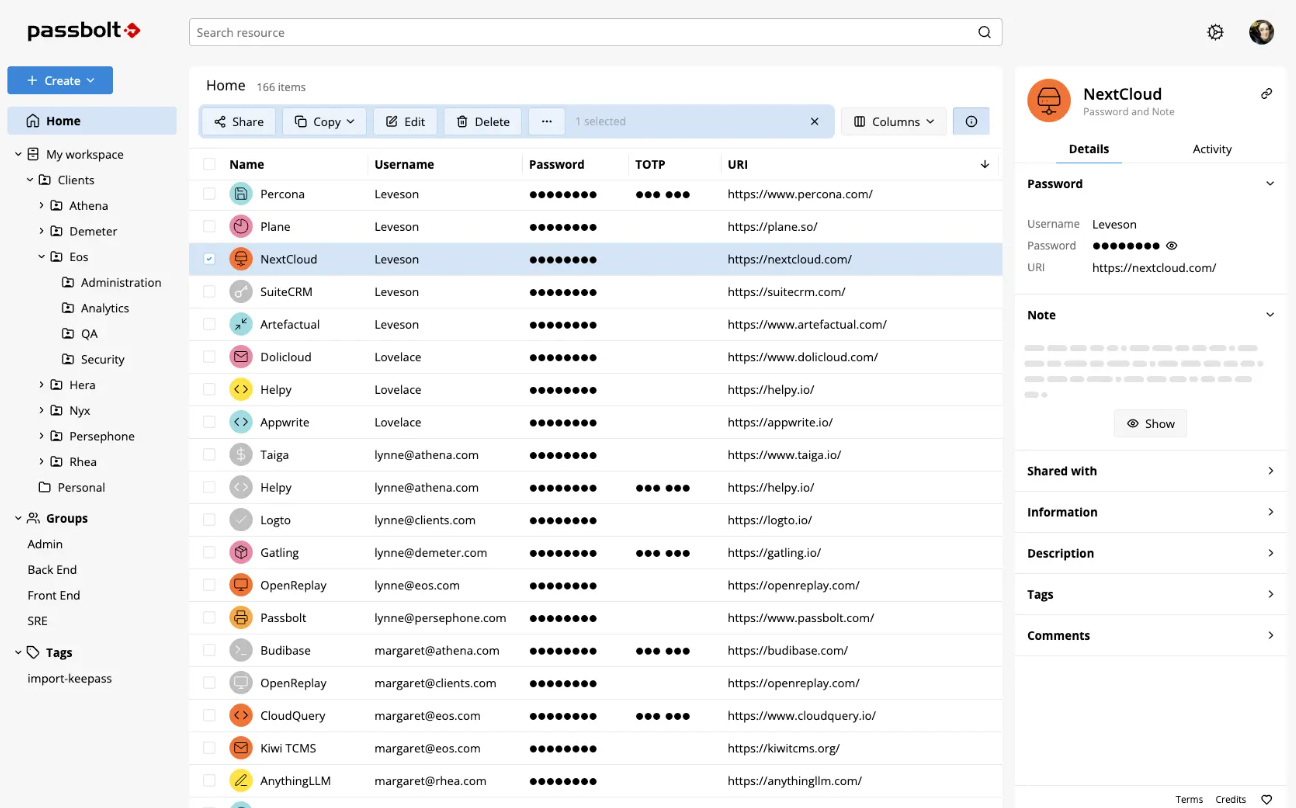
3.Passbolt:基于OpenPGP构建的现代化团队级密码网关
对于需要和多名外包人员或开发团队共享服务器SSH密码与API密钥的站长来说,这是一款在安全逻辑上降维打击的极客级产品。
Passbolt
-
核心优势:
-
非对称加密的底层基因:与绝大多数仅仅依赖一个主密码的管理器不同,Passbolt的底层完全建立在OpenPGP非对称加密之上。你的每一台设备都会生成一对极其复杂的公钥与私钥,即使数据库被完整拖走,没有私钥也等同一堆废代码。
-
极其严密的共享控制粒度:原生为自建托管而生,支持Docker一键极速部署。你可以极其精准地控制某一个密码分享给哪一个团队成员,并且能实时查看每一次密码的查看与调用审计日志。
-
现代化的零信任架构:前端界面极其现代化且直观,摒弃了传统安全软件极其反人类的交互逻辑。在保证极度严苛的安全红线的前提下,让日常密码的自动填充与管理变得极其优雅。
-
该如何打造你的终极密码保险箱?
-
追求全平台无缝无感填充、想零成本白嫖Bitwarden全量高级功能:直接Docker部署Vaultwarden。
-
极度偏执的安全主义者,坚信本地文件+私有同步才是王道:全设备安装KeePassXC。
-
需要极其严密的高级加密标准,有密码共享与团队协作需求:搭建Passbolt后端。
永远不要把鸡蛋放在商业公司的篮子里,用开源与私有化重塑你的核心安全防线。